华为轻量级穿戴支付场景解决方案

一、分布式 HCE 支付场景解决方案
(一)方案简介
手表支付作为一种新兴的支付方式,正逐渐受到消费者的欢迎。腕上支付无需携带钱包或手机,只需轻轻一抬手腕,即可完成支付过程,大幅提升了支付的便捷性和效率。
因为轻量级智能穿戴设备无法实时联网,不支持 TEE(Trusted execution environment)生态开放,传统的 HCE(Host Card Emulation)移动支付解决方案无法直接部署在轻量级穿戴设备。手机和手表分布式 HCE 支付解决方案如下图所示,将中间件和支付 App 分离(中间件由统一的服务商提供全球化,支付 App 由本地的服务商提供),帮助支付开发者提供了一套快捷接入方案,缩短手表开发周期,降低手表部署成本。
该方案支持 iOS 手机,Android 手机和 HarmonyOS 手机,同时该方案适用于轻量级智能穿戴设备和智能穿戴设备。
(二)实现架构
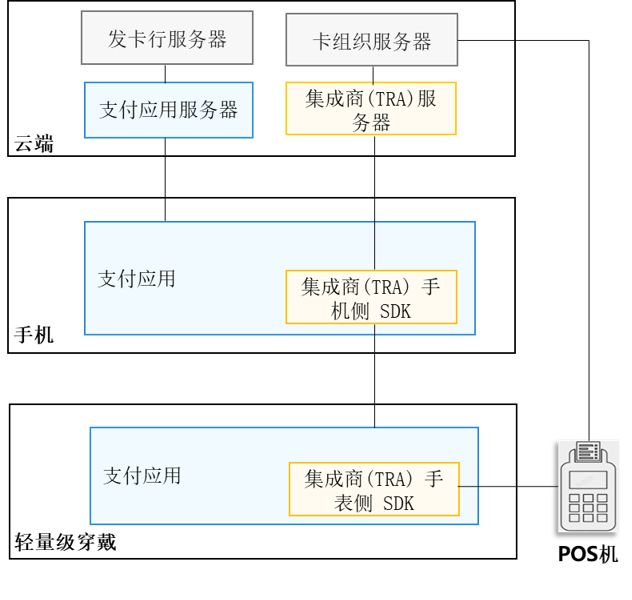
发卡银行服务器:发行借记卡或信用卡的金融机构的服务器,负责管理账户、设定信用额度、承担交易审批与金融风险。
卡组织服务器:提供银行卡交易处理、制定支付规范的清算机构的服务器。
支付应用:用户使用的银行或者钱包支付应用,完成用户的开卡,开通线上支付功能。
集成商(Token Requestor Aggregator,简称 TRA) 手机侧 SDK:支持手表和手机的账户绑定激活,代理手表侧 token 的申请,刷新,通过 Wear Engine Kit 将 token 传输给手表侧 SDK。
集成商(Token Requestor Aggregator,简称 TRA) 手表侧 SDK:存储申请的 token,支持通过 NFC 将 token 传输给 POS 机。
(三)用户体验
手机侧开卡,激活手表。
支付流程:用户通过设置默认支付,手动启动支付应用,或者通过 POS 机 NFC 碰一碰进入三方应用完成支付。
(三)支付安全
支付安全总览
在享受腕上支付便利的同时,需要保证支付安全,确保交易信息的保密性、完整性和可用性,防止信息被窃取、篡改或滥用。为了实现支付安全,通常会采取多种技术和管理措施,如应用安全管理、应用安全启动和安全隔离等。
支付应用上架下载安装安全
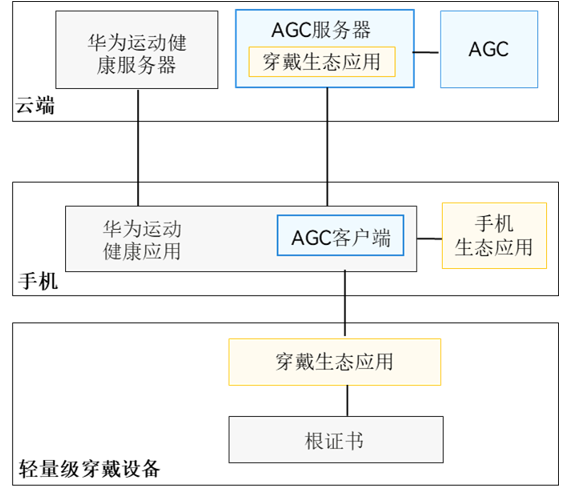
流程描述:
Step1:用户打开华为运动健康应用,通过华为账户,访问华为运动健康服务器,服务器验证访问令牌。
Step2:华为运动健康应用通过预配置证书验证服务器。
Step3:华为运动健康应用和华为轻量级穿戴设备对密钥进行配对并建立安全通道。
Step4:手机生态应用调用 Wear Engine Kit 通过预配置验证生态应用包名和签名。
Step5:华为运动健康应用验证应用包名和签名,手机生态应用获取用户授权。
Step6:开发者将穿戴生态应用申请上架 App,AGC 完成应用审核,测试与发布到 AGC 服务器,并且给穿戴生态应用设置 AGC 签名。
Step7:AG 客户端登录 AG 服务器,通过预配置证书验证服务器,并且下载穿戴生态应用,传输到轻量级穿戴设备进行安装。
Step8:轻量级穿戴设备在安装应用包之前,通过预配置的证书验证 AGC 签名,签名通过则完成应用的安装。
安全启动
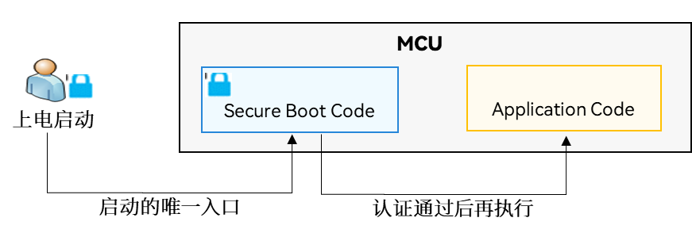
信任根(Root of Trust):
Secure Boot Code 唯一启动入口。
Secure Boot Code 不能被 bypass:安全启动开启后,其它的启动入口全部关闭。
Secure Boot Code 不能被修改:安全启动开启后,安全启动代码设置为写保护。
Secure Boot Code:
认证下一阶段要运行的代码:检查应用代码镜像的签名,采用 SHA256+RSA 验签完整性和合法性。
认证通过才跳转执行:认证通过才执行应用代码,认证失败复位系统。
安全启动的开启:
安全启动的开关不可逆(Efuse 开关),开启后无法关闭。
安全启动开启后,所有的调试端口关闭、安全启动代码是唯一入口。
安全隔离
三方应用采用 JS 语言,通过 JS 运行时 runtime 实现安全隔离。
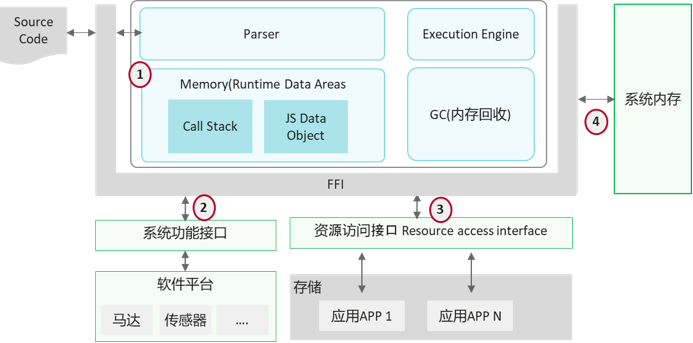
1. JS 应用执行环境:
JS 调用栈、数据对象都在应用内存池,所以 JS 应用无法操作系统内存。
应用内存池 JS 引擎做了越界保护。
2. 系统 API 调用:
系统 API 由 OS 提供,API 无存在风险。
系统 API 的调用栈和对象,在系统内存池。
3. 应用资源访问隔离:
资源访问接口做了范围限定,应用只能访问自己的资源文件,无法越界访问系统应用资源(访问时根据包名判定)。
4. 内存管理:
JS 应用内存与系统内存分片管理,无法越界。
JS 引擎对内存采用先申请后使用的方式,申请不到直接 crash 应用,JS 应用不会内存越界。
安全存储
HarmonyOS 统一密钥管理服务(HUKS),向业务/应用提供各类密钥的统一安全操作能力,包括密钥管理及密钥使用等功能。
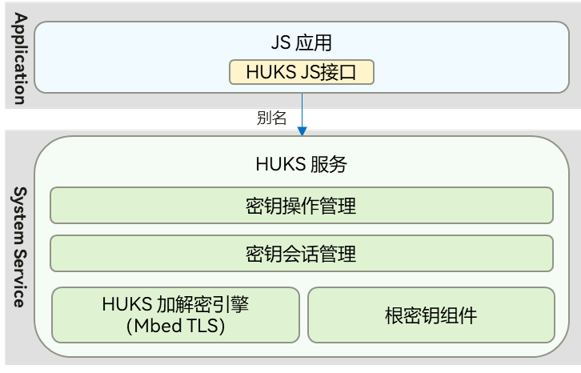
如上图所示,HUKS 模块可以分为如下 JS API 和 HUKS 服务部分。JS API 提供密钥管理的接口供开发者调用,HUKS 服务用于实现密钥会话管理及存储管理,包括密钥的密码学运算、明文密钥的加解密等。
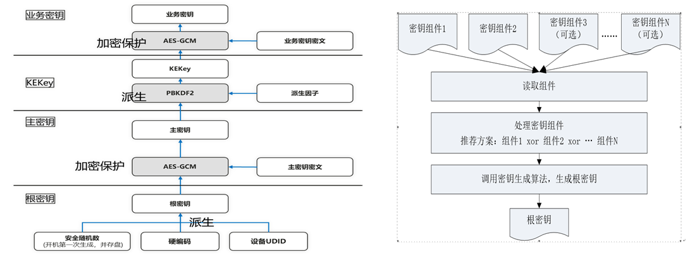
密钥加密保护方案及密钥层级关系图如上图所示。密钥加密保护方案为 HUKS 在轻量级穿戴设备上,采用三层密钥管理结构,根密钥->主密钥->业务密钥,其中根密钥按照密钥管理规范建议的密钥组件派生方案得到。
安全传输
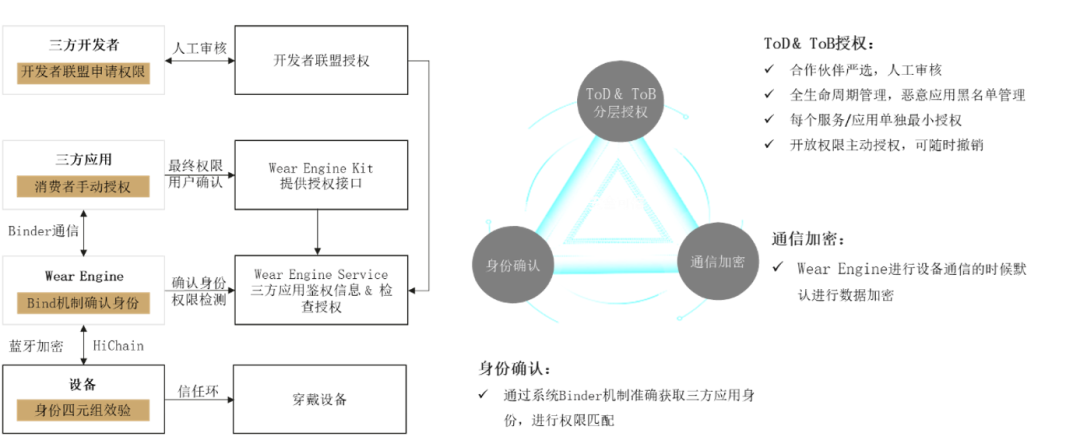
手机支付应用和手表支付应用之间数据传输通过 Wear Engine Kit,Wear Engine Kit 的安全架构如下。
1. 开发者申请生态应用的 WearEngine 的权限。
2. 生态应用运行时调用接口启动权限校验。
3. 手机和穿戴设备之间的通信通道加密。
支付密码
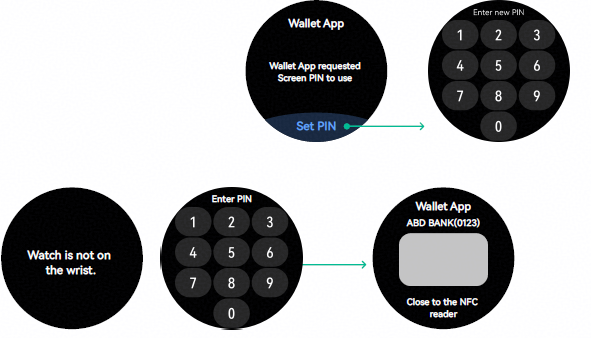
支付应用启动,银行卡开卡的业务流程中,建议先设置锁屏密码并开启离腕锁屏开关。离腕之后,首次打开支付应用需要输入锁屏密码。
建议手表侧设置小额度的支付限制。
二、通用二维码支付场景解决方案
(一)方案简介
在当今这个科技飞速发展的时代,穿戴设备已经不仅仅是时间的记录者,更是我们生活中不可或缺的智能伙伴。手表支付作为一种新兴的交互方式,正逐渐受到消费者的欢迎。这种支付方式不仅简化了支付流程,还为用户带来便捷体验。只需轻轻一抬手腕,展示支付二维码,收银终端扫描即可瞬间完成支付过程。
但是钱包/支付厂商在不同终端设备上的方案各不相同,每个终端产品的能力参差不齐,业界二维码支付无统一标准,如果终端厂家面向全球钱包/支付厂商支持定制方案,投入成本较大。All in one 华为通用二维码解决方案支持全球支付厂商,支持所有穿戴系列。
该方案适用于轻量级智能穿戴设备和智能穿戴设备。
(二)实现架构
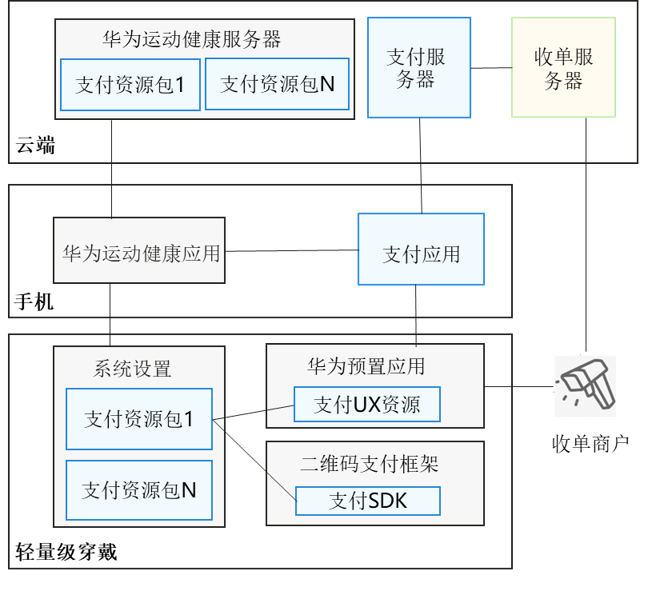
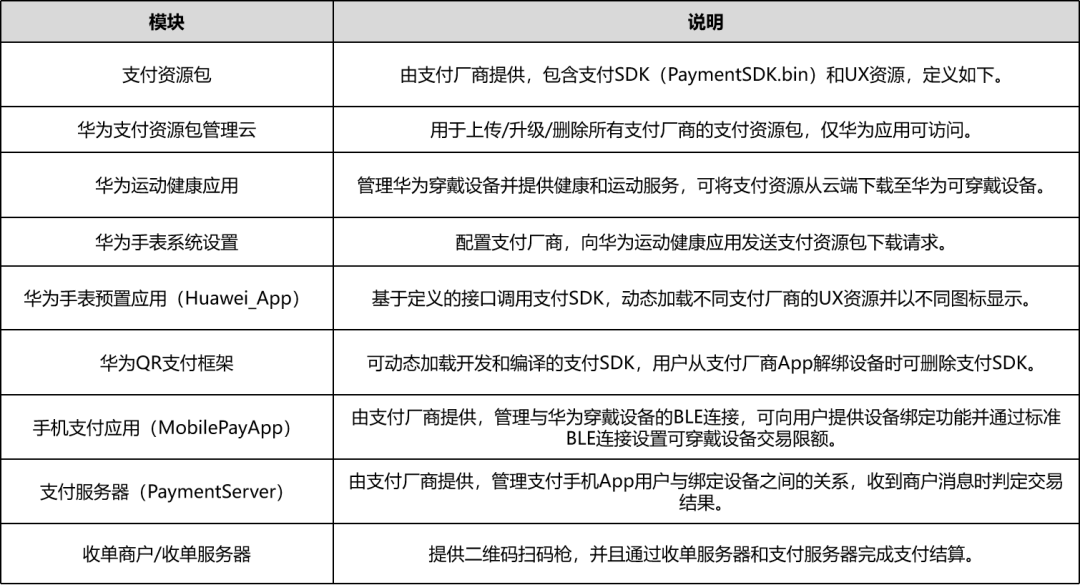
通过定义标准的二维码支付商资源包信息,标准的 SDK 二维码支付相关接口,通过华为标准二维码支付 App 动态加载支付商的资源包信息,并且通过标准支付接口动态关联 SDK,从而实现轻量级设备支持二维码支付的解决方案,同时在其他穿戴系列产品上兼容该方案。同时支持 iOS 手机、Android 手机和 HarmonyOS 手机。
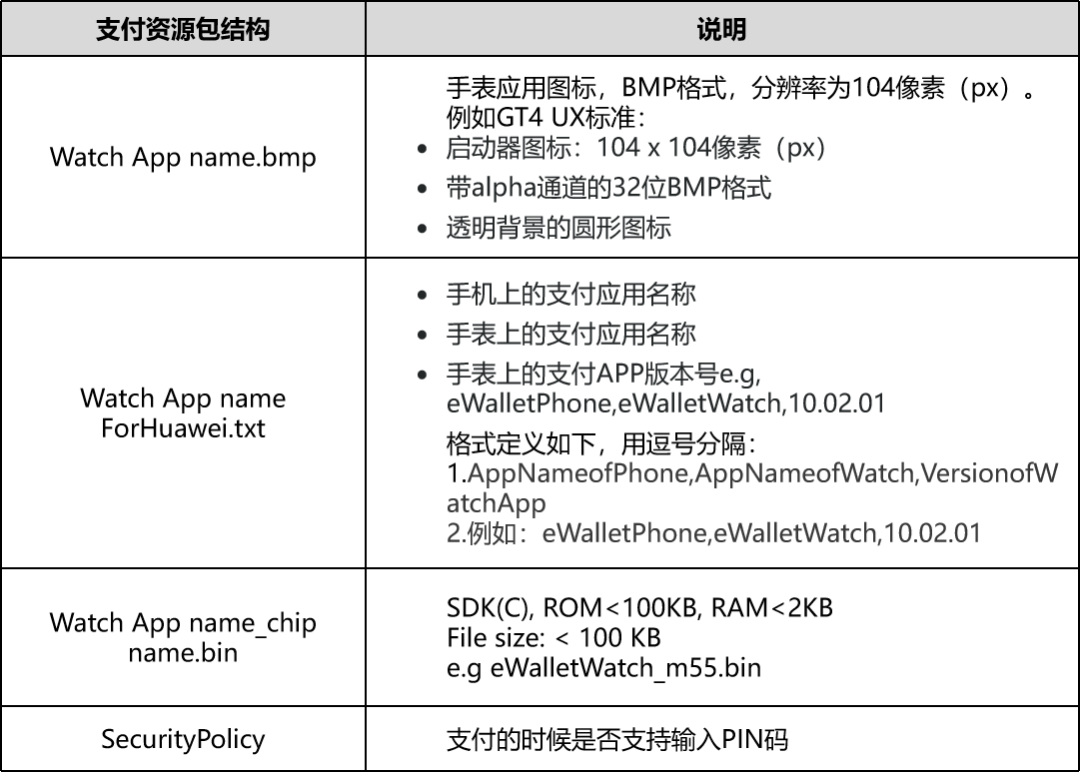
支付资源包结构定义:
(三)用户体验
配置对应的钱包/支付厂商
设备绑定和支付
(四)开发指导书
相关文章
-
喜报|久壬科技入围2026年度电气人工智能创新成果“科技创新先锋示范案例”
-
20W电源模块怎么选?海凌科20MxxC系列5/9/12/15/24V一表看懂
-
晶振测试仪怎么快速筛出日误差超标的次品
-
Momenta控股上汽智驾合资公司,供应商开始反向绑定车企?
-
新思科技如何构建覆盖全链路的AI安全体系
-
按键开关和按钮开关有什么区别?从结构、应用到选型全面解析
-
ProfiNet转Modbus RTU协议转换网关3C组装线读码器条码采集案例
-
【集特智能技术分享】国产工控系统母盘 Ghost 封装教程|批量装机提效方案